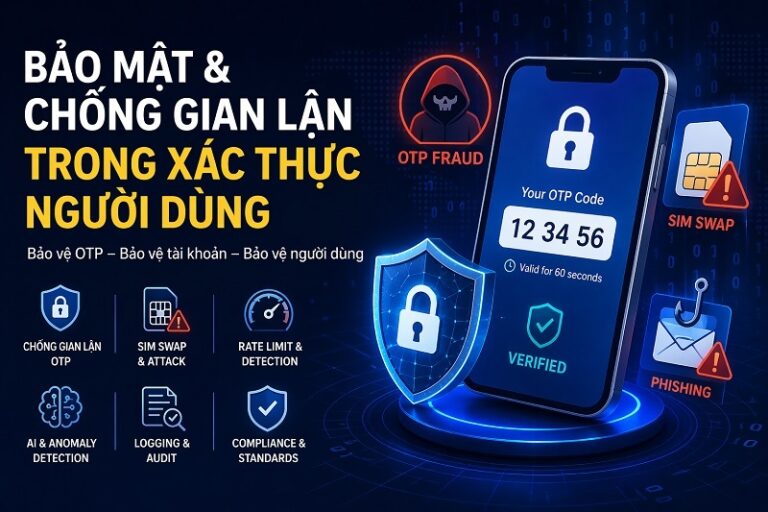
Trong thời đại số, xác thực người dùng đóng vai trò cốt lõi trong việc bảo vệ tài khoản và dữ liệu. Cùng với sự phổ biến của OTP (One-Time Password), các hình thức gian lận OTP (OTP fraud) cũng ngày càng tinh vi. Từ SIM swap, phishing đến tấn công tự động, doanh nghiệp đang phải đối mặt với những rủi ro bảo mật nghiêm trọng. Vậy làm thế nào để tăng cường authentication security và ngăn chặn các hành vi gian lận hiệu quả?
Bài viết này sẽ giúp bạn hiểu rõ các hình thức tấn công OTP phổ biến và cách xây dựng hệ thống bảo mật OTP toàn diện.
Gian lận OTP phổ biến hiện nay
OTP từng được xem là lớp bảo mật mạnh, nhưng hiện nay đã trở thành mục tiêu tấn công hàng đầu.
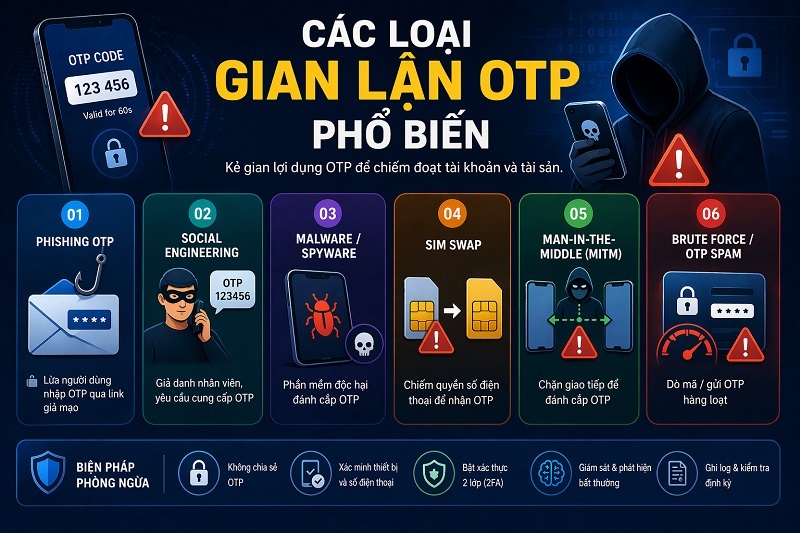
Các hình thức OTP fraud phổ biến:
- Phishing OTP: Kẻ gian giả mạo website hoặc thương hiệu để lừa người dùng nhập mã OTP
- Social engineering: Gọi điện giả danh ngân hàng để yêu cầu cung cấp OTP
- Malware/Spyware: Phần mềm độc hại đánh cắp OTP từ SMS hoặc thiết bị
- Man-in-the-middle attack: Chặn và chuyển hướng OTP
Điểm chung của các hình thức tấn công OTP này đều khai thác yếu tố con người thay vì phá hệ thống.
SIM swap – Hình thức tấn công nguy hiểm nhất
Một trong những phương thức nguy hiểm nhất hiện nay là SIM swap. Vậy SIM swap là gì?
Đây là kỹ thuật kẻ gian chiếm quyền kiểm soát số điện thoại của nạn nhân bằng cách giả mạo chủ thuê bao, yêu cầu nhà mạng cung cấp lại SIM mới. Sau khi thành công, hacker có thể nhận OTP từ ngân hàng, reset mật khẩu, chiếm quyền tài khoản.
Vì sao SIM swap nguy hiểm? Bởi nó không cần hack hệ thống, khó phát hiện nếu không có cảnh bảo và gây ra thiệt hại tài chính lớn.
Rate limit & phát hiện hành vi bất thường
Một hệ thống authentication security tốt không thể thiếu cơ chế kiểm soát truy cập. Rate limiting là gì? đây là hình thức giới hạn số lần gửi OTP hoặc login trong khoảng thời gian nhất định.
Ví dụ:
- Tối đa 5 OTP / 10 phút
- Block IP sau 10 lần nhập sai
Kết hợp detection:
- Phát hiện đăng nhập từ IP lạ
Thiết bị mới chưa xác minh
Hành vi login bất thường
Đây là lớp phòng thủ đầu tiên chống brute-force và spam OTP.
Ứng dụng AI & Anomaly Detection
AI đang trở thành công cụ mạnh trong việc chống gian lận OTP. AI giúp phân tích hành vi người dùng theo thời gian thực, phát hiện bất thường, gán điểm rủi ro.
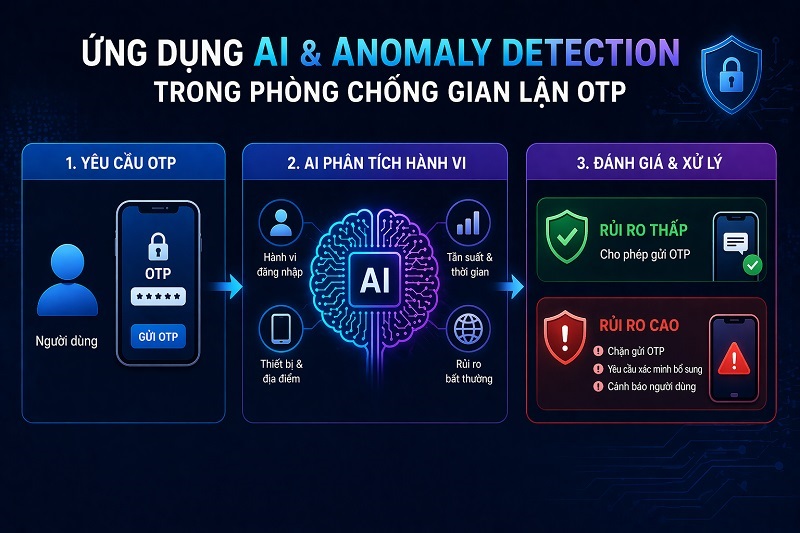
Ví dụ:
- Login từ Việt Nam → 1 phút sau từ Mỹ → cảnh báo
- Thiết bị mới + nhập OTP sai nhiều lần → block
Lợi ích của việc ứng dụng AI vào chống gian lận OTP đó là giúp giảm false positive, tăng độ chính xác phát hiện gian lận, tự động hóa bảo mật.
Logging & Audit – Không thể thiếu
Một hệ thống bảo mật mạnh luôn phải có khả năng theo dõi và truy vết.
Logging bao gồm:
- Lịch sử gửi OTP
- IP, thiết bị
- Trạng thái xác thực
Audit giúp:
- Điều tra khi có sự cố
- Phát hiện pattern gian lận
- Đáp ứng yêu cầu compliance
Nếu không có log, bạn gần như “mù” khi xảy ra tấn công.
Compliance & tiêu chuẩn bảo mật
Doanh nghiệp cần tuân thủ các tiêu chuẩn bảo mật để giảm rủi ro.
Các tiêu chuẩn phổ biến:
- PCI DSS (đối với thanh toán)
- GDPR (bảo vệ dữ liệu cá nhân)
- ISO 27001
Vai trò:
- Chuẩn hóa quy trình bảo mật
- Tăng uy tín doanh nghiệp
- Giảm rủi ro pháp lý
Best Practices bảo mật OTP
Để tăng cường bảo mật OTP, doanh nghiệp nên áp dụng các nguyên tắc sau:
- Không chỉ dựa vào OTP SMS, nên kết hợp 2FA/MFA, sử dụng app authentication
- Ràng buộc thiết bị, chỉ cho phép thiết bị đã xác minh nhận OTP
- Giới hạn thời gian sống OTP, từ 30-60 giây
- OTP một lần duy nhất, không cho reuse
- Ẩn thông tin nhạy cảm, không hiển thị full số điện thoại/email
Bài học thực tế từ các vụ gian lận
Case 1: Ngân hàng bị SIM swap
Một khách hàng bị chiếm số điện thoại → hacker reset mật khẩu → rút tiền trong 5 phút.
Nguyên nhân:
- Không có cảnh báo thay SIM
- Không có xác minh bổ sung
Case 2: OTP phishing
Người dùng nhập OTP vào website giả → mất tài khoản.
Bài học:
- OTP không bảo vệ được nếu người dùng bị lừa
- Cần thêm lớp xác thực hành vi
Case 3: Bot spam OTP
Hệ thống bị spam hàng nghìn OTP → gây tắc nghẽn.
Giải pháp:
- Rate limiting
- CAPTCHA
- IP filtering
Kiến trúc đề xuất cho hệ thống OTP an toàn
Một hệ thống chống gian lận OTP hiện đại nên có:
Core components:
- OTP Service (SMS, Voice, App)
- Risk Engine (AI scoring)
- Logging system
- Alert system
Flow:
- User request OTP
- System check risk score
- Nếu an toàn → gửi OTP
- Nếu rủi ro → yêu cầu xác thực bổ sung
Đây là mô hình đang được các fintech & ngân hàng áp dụng.
Kết luận
OTP vẫn là phương thức xác thực phổ biến, nhưng không còn đủ an toàn nếu đứng một mình. Các hình thức OTP fraud, đặc biệt là SIM swap, đang ngày càng tinh vi và khó kiểm soát.
Doanh nghiệp cần xây dựng chiến lược authentication security đa lớp bằng cách kết hợp với AI, giám sát hành vi, logging đầy đủ, tuân thủ tiêu chuẩn bảo mật. Chỉ khi đó, hệ thống mới có thể thực sự chống gian lận OTP hiệu quả và bảo vệ người dùng trong môi trường số đầy rủi ro hiện nay.
Nếu bạn cần tư vấn thêm về các giải pháp AI cho doanh nghiệp, liên hệ ngay Alohub để được hỗ trợ sớm nhất nhé!