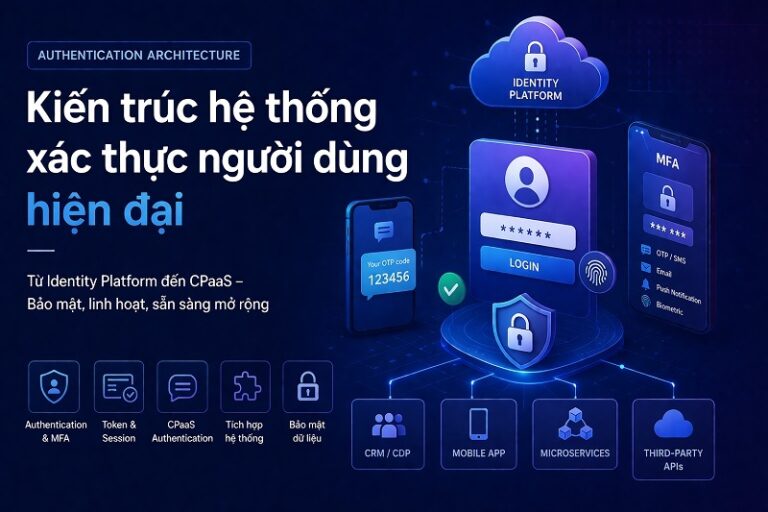
Thời đại công nghệ số phát triển mạnh mẽ thì việc xây dựng một kiến trúc xác thực (authentication architecture) đã trở thành một phần cốt lõi của bảo mật và trải nghiệm người dùng. Một hệ thống xác thực hiện đại cần đảm bảo an toàn – linh hoạt – mở rộng – tích hợp đa kênh.
Bài viết này sẽ giúp bạn hiểu rõ cách xây dựng một identity platform hoàn chỉnh, từ thành phần hệ thống đến các luồng xác thực, token, bảo mật và ứng dụng thực tế.
Tổng quan về kiến trúc xác thực hiện đại
Kiến trúc xác thực ngày nay không còn là một module đơn lẻ, mà là một hệ sinh thái gồm nhiều lớp như sau:
- Identity Management (quản lý danh tính)
- Authentication (xác thực)
- Authorization (phân quyền)
- Session & Token Management
- Multi-factor Authentication (MFA)
- Integration Layer (API / CPaaS)
Các chuẩn phổ biến hiện nay như OAuth 2.0 và OpenID Connect đóng vai trò quan trọng trong việc chuẩn hóa hệ thống xác thực.
Thành phần chính trong hệ thống xác thực
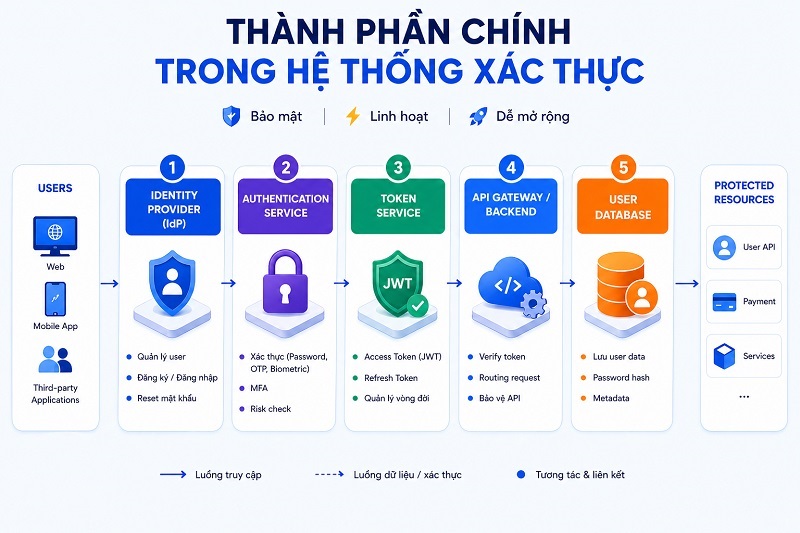
Một authentication architecture hiện đại thường bao gồm các thành phần sau:
Identity Provider (IdP)
- Lưu trữ và quản lý thông tin người dùng
- Xử lý đăng nhập, đăng ký, reset password
- Có thể là hệ thống nội bộ hoặc dịch vụ như Auth0, Firebase Auth
Authentication Service
- Xử lý logic xác thực (password, OTP, biometrics)
- Tích hợp MFA (multi-factor authentication)
- Kiểm tra rủi ro (risk-based authentication)
Token Service
- Tạo và quản lý JWT / access token / refresh token
- Đảm bảo phiên đăng nhập an toàn
API Gateway / Backend
- Xác minh token
- Điều hướng request
- Bảo vệ tài nguyên
User Database
- Lưu thông tin user (hashed password, metadata)
- Có thể tách riêng khỏi authentication service
Flow xác thực người dùng (Authentication Flow)
Một flow xác thực tiêu chuẩn thường diễn ra như sau:
Đăng nhập cơ bản
- User nhập thông tin đăng nhập
- Frontend gửi request đến Authentication Server
- Server xác thực credentials
- Trả về access token + refresh token
Xác thực đa yếu tố (MFA)
Sau bước password, hệ thống yêu cầu:
- OTP SMS
- Email OTP
- Push notification
- Biometric
Social Login / SSO
- Đăng nhập qua Google, Facebook
- Sử dụng OAuth/OpenID Connect
Zero Trust Flow (hiện đại)
- Không tin tưởng mặc định
- Kiểm tra: Device, Location, Behavior
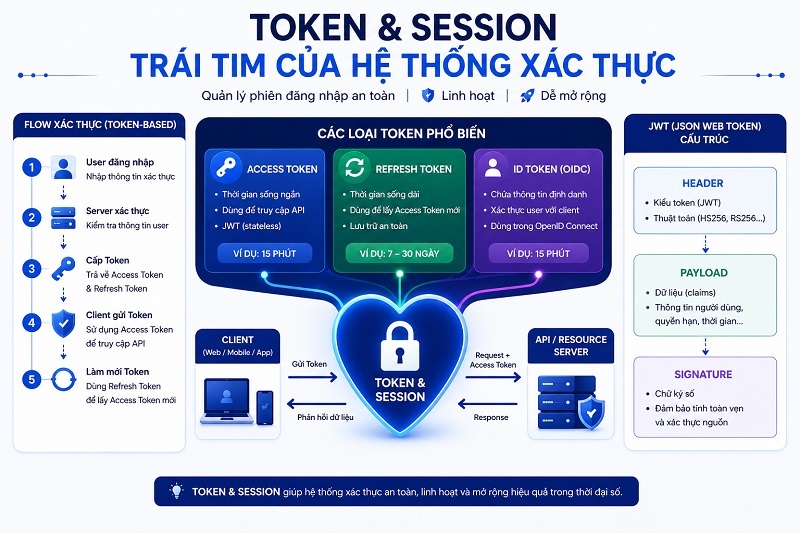
Token & Session – Trái tim của hệ thống xác thực
Token-based Authentication
Thay vì session truyền thống, hệ thống hiện đại dùng: Access Token (ngắn hạn), Refresh Token (dài hạn), ID Token (OpenID)
Ưu điểm:
- Stateless (không cần lưu session server)
- Phù hợp microservices
- Dễ scale
Session-based Authentication (truyền thống)
- Lưu session trên server
- Sử dụng cookie
- Khó scale khi hệ thống lớn
JWT (JSON Web Token)
Chuẩn phổ biến nhất hiện nay gồm: Header, Payload, Signature
CPaaS Authentication – Xu hướng xác thực đa kênh
CPaaS (Communication Platform as a Service) đang thay đổi cách triển khai authentication.
CPaaS trong xác thực cung cấp API gửi OTP như SMS OTP, Voice OTP, ZNS, Email OTP.
Ưu điểm của CPaaS Authentication đó là triển khai nhanh chóng, đa kênh, giúp tăng tỷ lệ deliver OTP và giảm chi phí hạ tầng.
CPaaS trong xác thực được ứng dụng vào thực tế các ngành như ngân hàng, Fintech, E-commerce, App Mobile.
Tích hợp hệ thống xác thực với các nền tảng khác
Một kiến trúc xác thực hiện đại cần khả năng tích hợp linh hoạt các nền tảng như:
- CRM / CDP: Giúp đồng bộ dữ liệu người dùng, cá nhân hóa trải nghiệm
- Mobile App & Web: Single Sign-On (SSO), Đồng bộ session đa thiết bị
- Microservices: Mỗi service validate token riêng, Không phụ thuộc session trung tâm
- Third-party APIs: Payment gateway, Social login và Analytics
Bảo mật dữ liệu trong hệ thống xác thực
Đây là yếu tố quan trọng nhất trong toàn bộ kiến trúc. Sau đây là các phương pháp bảo mật dữ liệu trong hệ thống xác thực:
- Mã hóa dữ liệu: Sử dụng Password hashing, TLS/HTTPS cho truyền tải
- Bảo vệ token: Không lưu token ở localStorage, Sử dụng HttpOnly cookie
- Chống tấn công phổ biến: Brute force → rate limiting, Phishing → MFA, Replay attack → token expiration,…
- Risk-based Authentication: Phát hiện bất thường qua IP lạ, Device mới, Hành vi bất thường
Case thực tế: Kiến trúc xác thực cho fintech / ngân hàng
Một hệ thống xác thực trong fintech thường có cấu trúc như sau:
- Kiến trúc tổng thể: Mobile App / Web, API Gateway, Authentication Service, Identity Platform, CPaaS OTP Service, Fraud Detection System
- Flow đăng nhập: User nhập số điện thoại, Hệ thống gửi OTP qua CPaaS, User nhập OTP, Server verify, Tạo token + session
- Tăng cường bảo mật: Device binding, Biometric (FaceID / Fingerprint), Behavioral analytics. Giúp giảm tình trạng gian lận, tăng trải nghiệm và tuân thủ bảo mật.
Xu hướng tương lai của Authentication Architecture
Một số xu hướng nổi bật:
Passwordless Authentication
Login bằng:OTP, Magic link, Biometric
Decentralized Identity
- User kiểm soát danh tính
- Không phụ thuộc server trung tâm
AI trong xác thực
- Phát hiện gian lận
- Phân tích hành vi
Continuous Authentication
Xác thực liên tục thay vì 1 lần login
Kết luận
Một kiến trúc xác thực (authentication architecture) hiện đại không chỉ giúp bảo vệ hệ thống mà còn nâng cao trải nghiệm người dùng và khả năng mở rộng. Việc kết hợp giữa Identity Platform, Token-based Authentication, CPaaS Authentication, Multi-factor Authentication và Bảo mật dữ liệu nâng cao sẽ giúp tạo ra một hệ thống xác thực mạnh mẽ, phù hợp với doanh nghiệp công nghệ, fintech và nền tảng số.
Nếu doanh nghiệp bạn đang cần một giải pháp xác thực mạnh mẽ, liên hệ Alohub để được tư vấn chi tiết hơn nhé!